Цифровое доверие в большом городе: Как мы пользуемся общедоступными технологиями и чем это грозит
Все, что нужно знать про использование публичного Wi-Fi и общественных зарядок
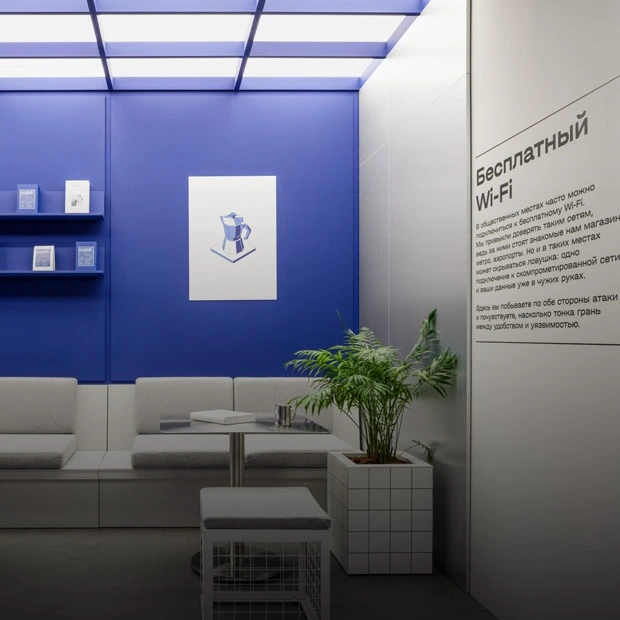
Жизнь современных городских жителей оставляет немало цифровых следов. Вы прикладываете телефон к турникету в метро, подключаетесь к Wi-Fi в кафе или парке, заряжаете смартфон в транспорте, печатаете документы в коворкинге. В каждом случае вы доверяете свое устройство роутерам общественной сети, разъему в транспорте, платежному терминалу — словом, интерфейсу с кнопкой «Подключиться». Выставка «Ключ к доверию. Безопасность в эпоху высоких технологий», которая сейчас проходит в Музее криптографии, заставляет обо всем этом задуматься.
Автор: Алексей Фомин
Многие не знают, как устроены современные технологии. Необязательно разбираться в протоколах связи, чтобы вызвать такси. Не нужно изучать криптографию, чтобы перевести деньги другу. Но полезно представлять себе простую вещь: цифровой комфорт всегда строится на договоренности. Мы доверяем сервису часть своих данных, а он должен обращаться с ними бережно и предсказуемо.
Обычно такое доверие работает. Лишь немногие задаются вопросом, увидев название знакомой сети или свободный USB-порт: а что находится по ту сторону провода? Вряд ли вы задумывались, какие данные получает о вас общественная инфраструктура и где проходит граница между обычной технической информацией и сбором персональных данных. Попробуем в этом разобраться.
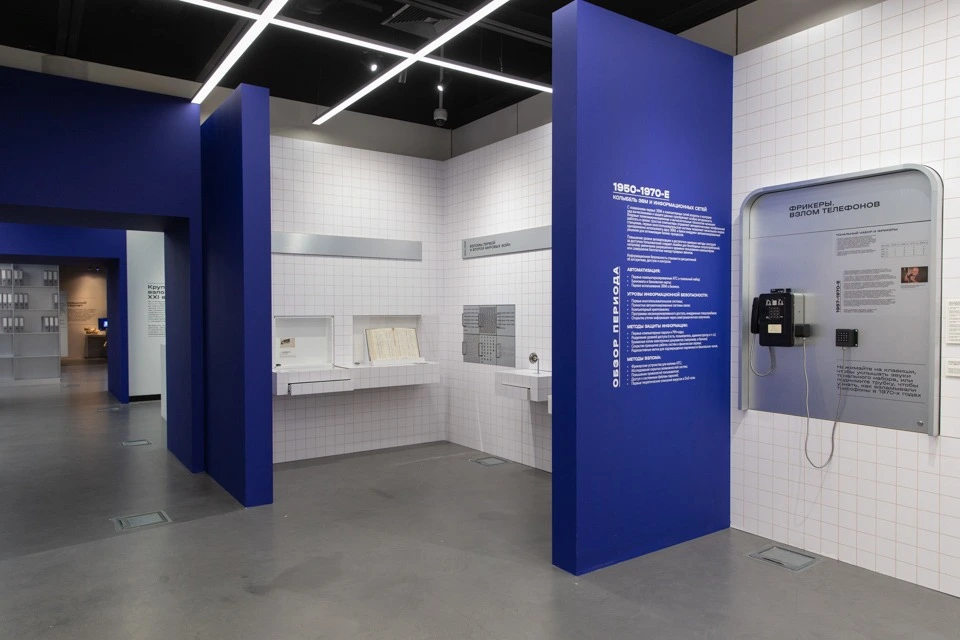
Не всё, что собирают, — слежка
Представьте: вы зашли в кофейню, включили на телефоне Wi-Fi, нашли сеть Coffee_Guest_Wi‑Fi и подключились к ней. В результате получили бесплатный доступ в интернет, не расходуя личный мобильный трафик. Чтобы эта цепочка сработала, точке доступа в кафе нужно хотя бы «познакомиться» с вашим устройством.
При подключении устройства точка доступа фиксирует время подключения, продолжительность сессии, объем переданных данных, выданный внутренний IP-адрес и параметры сигнала. В технических журналах также может определяться MAC-адрес — идентификатор сетевого интерфейса устройства. Да, информации много, но ее недостаточно для чтения чужих переписок или подключения к вашему устройству.
«Подключаясь к чужой инфраструктуре, вы, конечно, оставляете следы. Но они, как правило, куда менее драматичные, чем представляют себе авторы очередной статьи про опасность публичных беспроводных сетей», — говорит Сергей Полунин, руководитель группы защиты инфраструктурных ИТ-решений компании «Газинформсервис».
В публичной сети существуют вполне будничные задачи. Например, в аэропорту специалисту внутренней поддержки нужно понимать, сколько устройств одновременно используют одну точку доступа, почему в определенной зоне падает скорость и не пытается ли кто-то перегрузить инфраструктуру. В гостинице сеть должна помнить, что гость уже прошел авторизацию, а в кафе или метро — корректно завершать бесплатную сессию по истечении установленного времени.
При этом современные операционные системы умеют использовать случайные MAC-адреса для разных сетей — это усложняет долговременное отслеживание конкретного телефона. Но расслабляться все же не стоит: реальную угрозу представляют не сами технические логи, а ситуации, когда пользователь сам вводит чувствительные данные на незащищенной странице.
«Реальный риск начинается с деанонимизации данных или перехвата незащищенных данных. Особенно если пользователь вводит паспортные данные или номер телефона в captive-портале при незащищенном соединении по HTTP», — объясняет независимый эксперт Ярослав Москвин.
Иными словами, общественная сеть знает о вас больше, чем вы могли предполагать, но меньше, чем содержание вашей личной цифровой жизни. Само подключение к Wi-Fi не равно утечке данных. Как и уведомление о том, что устройство подключено к сети, не означает, что за ним уже наблюдают.
Это не отменяет права человека понимать, какие данные остаются в цифровом следе и зачем они нужны. Осознанность не обязана начинаться с тревоги. Иногда достаточно различать сервис, который собирает техническую информацию для работы, и ситуацию, когда у пользователя неожиданно запрашивают то, без чего услуга вполне может обойтись.
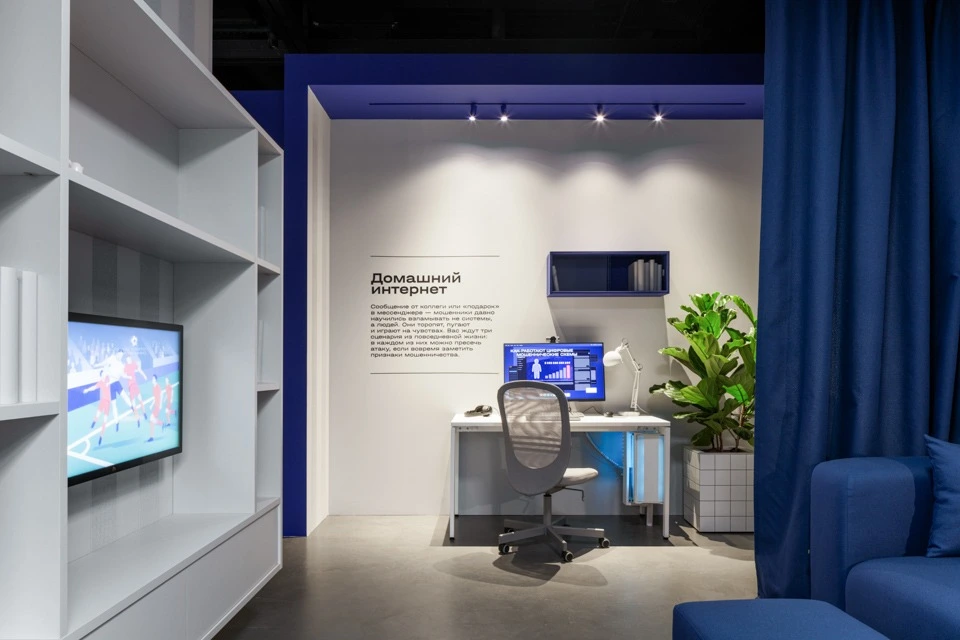
Когда Wi-Fi просит лишнее
Однако все описанное выше не означает, что при подключении к публичной сети можно отключить критическое мышление. Наиболее вероятный риск связан не с тем, что кто-то «взламывает Wi-Fi усилием мысли», а с попыткой убедить человека самостоятельно отдать свои данные.
Классическая ситуация — поддельная сеть. Представьте: в вашем любимом кафе есть официальный Wi-Fi Library_guest, а рядом появляется почти неотличимая сеть Library-guest или Library_guest_free. Вы подключаетесь, посчитав, что кафе просто увеличило количество точек доступа для посетителей. Или другой пример: вы подключаетесь к сети на вокзале. В обоих случаях вы открываете браузер и видите сообщение: «Сессия истекла, войдите заново через телефон, мессенджер или сервис». Вам могут предложить подтвердить доступ к интернету банковской картой или установить неизвестный сертификат.
«Современное шифрование значительно усложняет простой перехват трафика. Опасность обычно возникает тогда, когда злоумышленник создает поддельную Wi-Fi-сеть или страницу авторизации и с ее помощью похищает введенные пользователем данные или заражает саму инфраструктуру», — рассказывает Константин Ларин, руководитель департамента киберразведки компании «Бастион».
Описанный сценарий называют атакой «злой двойник» — evil twin. Злоумышленник создает точку доступа с убедительным названием и рассчитывает не на сложную уязвимость, а на спешку, усталость или привычку автоматически соглашаться с тем, что предлагает экран. Бесплатный Wi-Fi не нуждается в пароле от сервисов или мессенджеров, а также в данных банковской карты.
«Сам по себе сбор технических метрик публичной сетью — IP, времени подключения, параметров сессии — еще не означает компрометацию пользователя. Реальный риск начинается там, где злоумышленнику удается использовать публичную инфраструктуру как точку входа: подменить Wi-Fi или страницу авторизации, украсть учетные данные, убедить пользователя запустить вредоносный файл или воспользоваться уязвимостью устройства», — согласен Эдгар Микаелян, директор по клиентским решениям CURATOR.
Совет. Если вы сомневаетесь в выбранной сети, уточните ее точное название у сотрудников кафе, отеля, библиотеки или аэропорта. Если страница подключения внезапно просит личные данные, не связанные с доступом к сети, лучше закрыть ее. А если сайт предупреждает о проблемах с сертификатом безопасности, не стоит нажимать «Продолжить» только потому, что очень нужен интернет.
Публичный Wi-Fi не стоит считать запретной зоной. Посмотреть карту, вызвать такси, почитать новости, отправить сообщение — нормальные повседневные сценарии. Однако не следует игнорировать предупреждения браузера или передавать данные по просьбе внезапно появившегося окна авторизации.
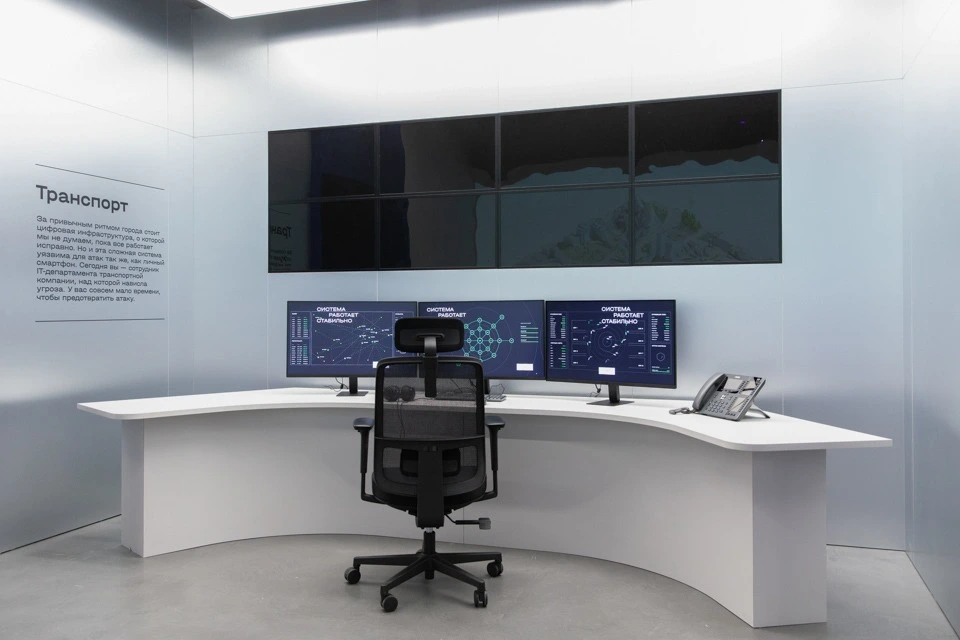
Зарядка не равна ловушке
В разговорах о цифровой безопасности нельзя не затронуть тему общественных зарядок и пауэрбанков. Эксперты кибербезопасности используют термин juice jacking — атака через модифицированный USB-порт или кабель, при которой злоумышленники пытаются склонить устройство к передаче данных или установить на него вредоносное ПО.
На самом деле все сложнее и спокойнее. USB-порт действительно способен передавать не только электричество, но и данные. Однако в штатном сценарии зарядная станция подает телефону только питание.
«Сам факт подключения к зарядке не создает компрометации данных без соблюдения целого ряда технических условий, а риск существует сугубо с точки зрения возможностей стандарта в части передачи данных и потенциальных уязвимостей мобильных ОС», — говорит Евгений Янов, руководитель департамента аудита и консалтинга компании F6.
К этим техническим условиям относится и явное согласие владельца устройства: вы наверняка не раз видели, как при подключении к компьютеру телефон предлагает выбрать один из вариантов — «Доверять этому компьютеру», «Передавать данные» или «Только зарядка». Именно последний вариант соответствует безопасному сценарию использования общественной зарядной станции.
Техническая возможность атаки существует, ее демонстрировали в лабораторных условиях. Но подтвержденных массовых историй, в которых обычные пользователи пострадали именно из-за зарядного USB-порта, нет. Злоумышленники используют более дешевые и проверенные временем способы: поддельные страницы популярных сервисов, сообщения от имени знакомых, звонки от имени псевдослужб с просьбой установить вредоносное ПО.
Совет. Если вы не доверяете общественным USB-портам или проводам, используйте собственный кабель с сетевым адаптером и обычную розетку, а в транспорте — свой пауэрбанк. Перед полетом лучше заранее зарядить устройство. Также можно приобрести кабель, предназначенный только для зарядки, или использовать небольшой переходник, блокирующий передачу данных.
Чужой компьютер — отдельный случай
Отдельная категория риска — общественные компьютеры. Такими устройствами сейчас пользуются реже, чем десять лет назад, но иногда без них не обойтись: в библиотеке, коворкинге, компьютерном клубе или киберклубе. Тем более что на фоне развития киберспорта интерес к игровым клубам снова растет.
«Компьютеры общего доступа в библиотеках, гостиницах, аэропортах и коворкингах ведут более подробный учет, включая время входа, продолжительность сессии, используемые приложения и историю посещения сайтов, при этом содержимое зашифрованного трафика обычно недоступно для просмотра без применения специализированных систем глубокого анализа», — объясняет Мария Сергеева, специалист отдела тестирования на проникновение компании Innostage.
По умолчанию такие компьютеры могут хранить историю браузера, данные из буфера обмена, список распечатанных документов, системные журналы. В идеальном случае это необходимо для администрирования и безопасности самих устройств, а после завершения работы посетителя все сессии и данные должны удаляться. Однако пользователь не может наверняка знать, как настроен конкретный компьютер и кто пользовался устройством до него.
Совет. При работе на общественных компьютерах лучше не заходить в онлайн-банкинг, не открывать сканы документов, не сохранять пароли в браузере и не скачивать файлы, содержащие корпоративную тайну или личную информацию. Если нужно ненадолго отойти от компьютера, завершите все сессии и подключитесь заново позже либо заблокируйте устройство: в Windows это сочетание Windows + L (в русской раскладке — «Д»), в macOS — Control + Command + Q (в русской раскладке — «Й»).
Город, построенный на доверии
Цифровая жизнь устроена не как противостояние «вы и технологии». Она существует благодаря множеству маленьких актов доверия — к банковскому терминалу, мессенджеру, бесконтактной оплате, навигатору, камере хранения, турникету и беспроводной сети. Без доверия к цифровым сервисам жизнь современного человека стала бы неудобной, а без критического взгляда на технологии — уязвимой.
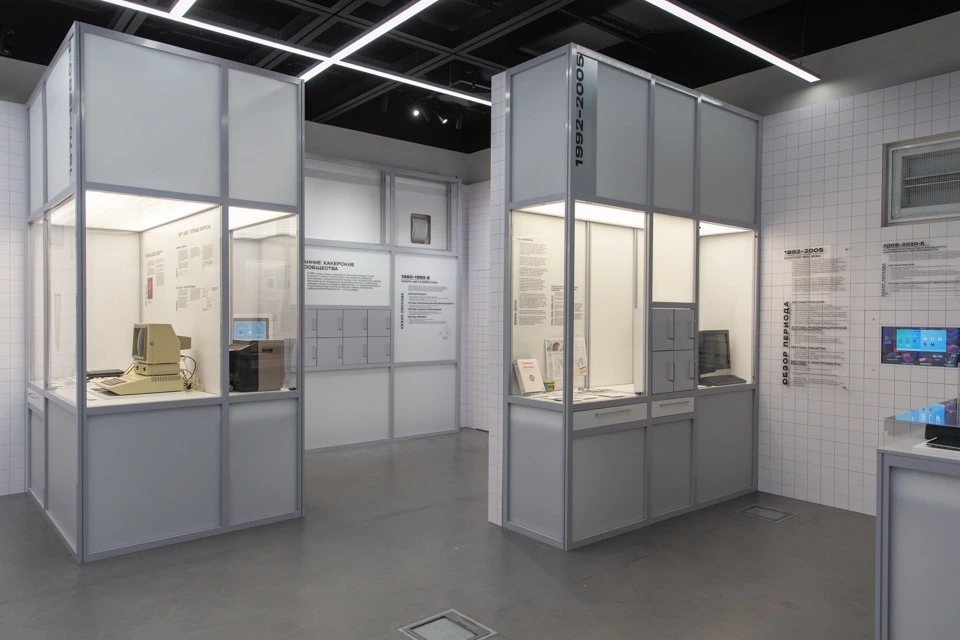
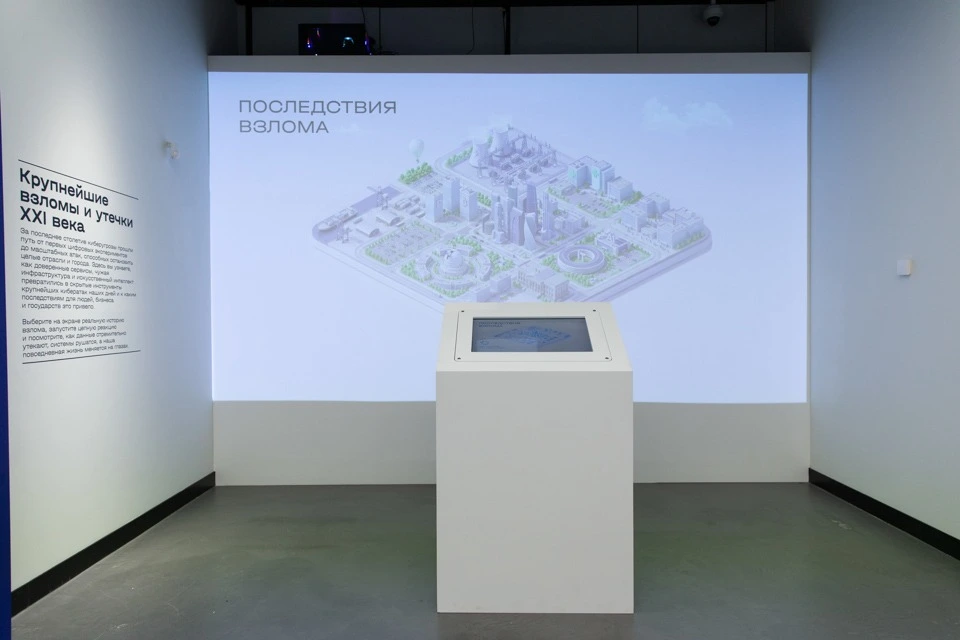
Именно этот баланс исследует выставка «Ключ к доверию. Безопасность в эпоху высоких технологий». При ее подготовке команда работала не только с историческим материалом, но и с технологической экспертизой группы компаний «ИКС Холдинг», которая ежедневно занимается защитой данных и цифровой инфраструктуры. Выставка разделена на несколько частей: одна из них прослеживает, как из истории связи, шифров и телефонных сетей выросли сегодняшние представления о приватности; другая знакомит с работой специалиста по защите информации; в третьей посетитель сможет почувствовать себя хакером и узнать, как работают подмена Wi-Fi-сети, фишинг и скимминг.
В этом и заключается главный принцип выставки: она не запугивает посетителя и не обещает, что после нескольких залов он станет неуязвимым для любых цифровых угроз. Вместо этого экспозиция показывает, как устроена сама механика доверия — вчера и сегодня, — и возвращает человеку ощущение контроля над привычными, почти автоматическими действиями.
Универсального рецепта стопроцентной защиты с выставки унести не получится — такого рецепта попросту не существует в природе. Зато можно унести кое-что более ценное: перестать воспринимать технологии как источник постоянной тревоги, научиться отличать настоящий повод насторожиться от фонового шума и понимать, какая часть безопасности зависит именно от вас.
Иногда для этого достаточно немного: уточнить точное название сети, не вводить пароль на подозрительной странице, выбрать режим «Только зарядка». А иногда стоит выделить пару часов и разобраться, как устроен мир, которому мы каждый день без раздумий говорим: «Да, я доверяю».
Фотографии: обложка, 2 — Сергей Волокитин/Музей криптографии, 1, 3, 4, 5 — Антон Галецкий/Музей криптографии